Agenten im deutschen Arbeitsalltag: Was sie tun dürfen, wer zuständig ist und welche Unterlagen für die interne Prüfung gebraucht werden. Zuletzt aktualisiert:
Dust lohnt sich für Teams, die eigene Agenten bauen und später sehen wollen, ob ein Mensch oder ein Agent gehandelt hat. Die dokumentierten Protokolle und Exporte helfen, diese Frage zu stellen. Nehmen Sie den dafür nötigen Enterprise-Tarif gleich in den Vergleich auf.5,4,8So schätzen wir die genannten Produktbeschreibungen für diese Aufgabe ein. Wir haben die Wirkung nicht gemessen und beurteilen damit keine rechtliche Eignung.
Am besten für
Ein intern verantworteter Arbeitsbereich mit einem konkreten Bedarf an exportierbaren Prüfprotokollen.
Nicht geeignet, wenn
Ihr Budget setzt Prüfprotokolle ohne Enterprise voraus, oder niemand hat die nötige menschliche Zustimmung für Ihre Aktion gezeigt.
Dust für Betreiber: Protokolle, die Mensch und Agent trennen, und ein Werkzeug für Teams, die selbst bauen
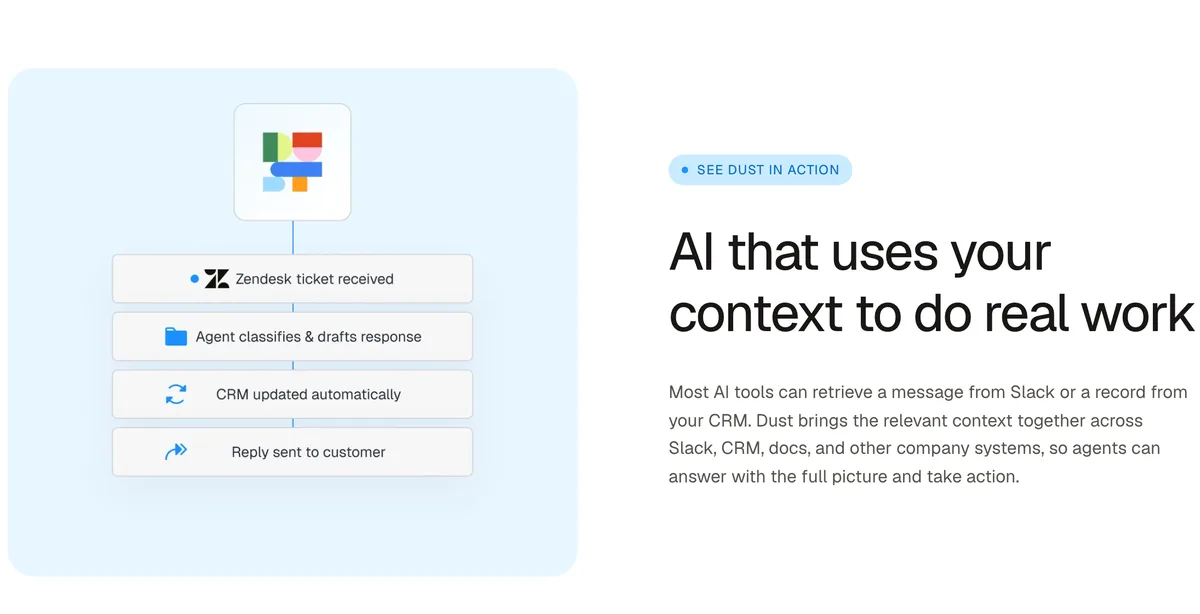
Dust: Dust Beispielablauf: ein Zendesk Ticket wird eingeordnet, das CRM aktualisiert und dem Kunden geantwortet. Quelle: dust.tt, geprüft am 9. November 2026.
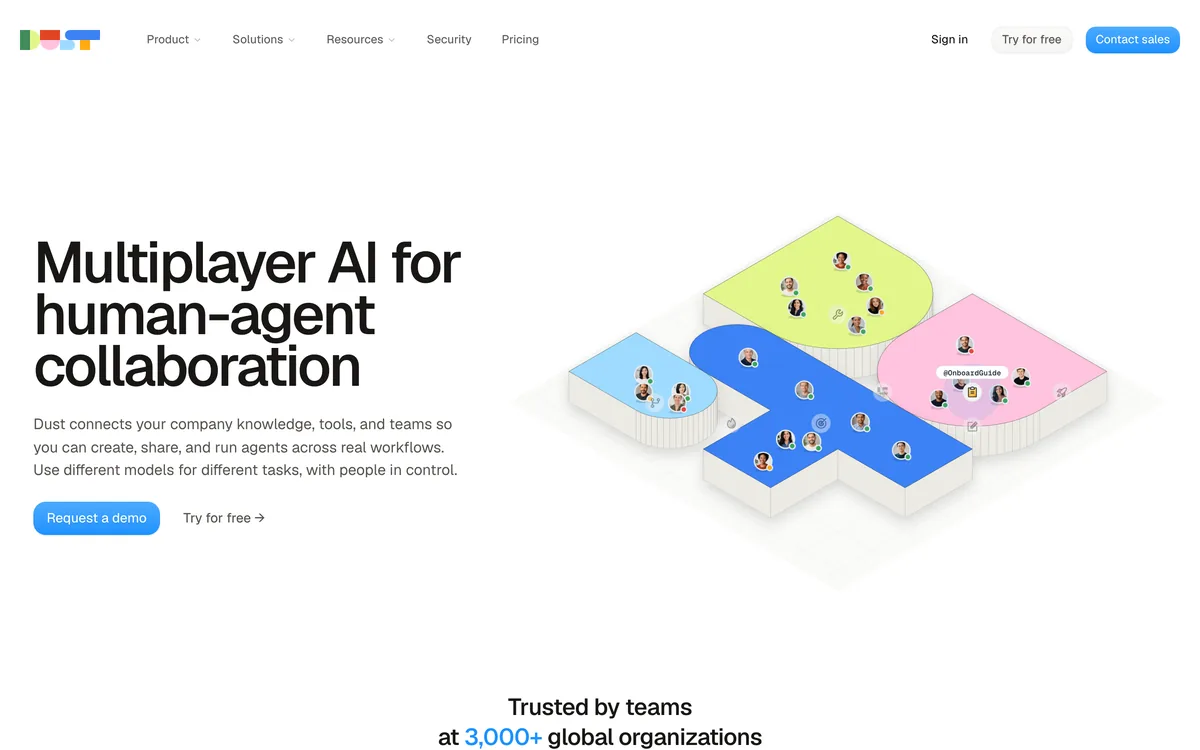
Dust stammt aus Paris und kommt mit einem Gedanken, der für Betreiber von KI Agenten gut passt: Menschen und Agenten arbeiten in denselben Gesprächen, und die Plattform hält fest, wer was getan hat. Wer gegenüber Prüfern belegen muss, welche Handlung von einer Person und welche von einer Maschine ausging, findet bei Dust einen der klarsten Bausteine dieses Vergleichs. Dieser Abschnitt geht durch, was Dust öffentlich zu Aufbau, Rechten, Daten und Preisen sagt. Dust belegt im Ranking Rang 5.
Wer Dust ist und was es leistet
Hinter Dust steht die Permutation Labs mit Sitz an der Avenue de Wagram in Paris9. Auf der Startseite beschreibt sich das Produkt als KI für viele Mitspieler, gebaut für die Zusammenarbeit zwischen Menschen und Agenten10. Dust verknüpft das Wissen, die Werkzeuge und die Teams eines Unternehmens, damit Agenten in echten Arbeitsabläufen entstehen, geteilt und ausgeführt werden können11. Mehr als 3.000 Organisationen weltweit sollen Dust nutzen, eine Zahl, die der Anbieter selbst nennt12.
Technisch fasst die Entwicklerdokumentation einen Agenten als Kombination aus Modell, Anweisungen, Werkzeugen und Unternehmenswissen13. Jeder Workspace bringt den Standardagenten @dust mit14. Zur Wahl stehen führende Modelle des Marktes und offene Modelle15, laut Startseite mehr als 20 davon16. Für den einfachen Einstieg bietet die Modellauswahl drei automatische Stufen mit den Namen Basic, Standard und Premium17.
Mehrere Agenten können in derselben Unterhaltung gemeinsam arbeiten18, und wer eine Unterhaltung teilt, holt Kolleginnen und Kollegen zu den Agenten dazu19. Für die Arbeit mit Wissen stellt Dust vier Verfahren bereit. Search durchsucht ausgewählte Datenquellen semantisch20. Include data lädt Dokumente vollständig, die neuesten zuerst, bis das Kontextfenster voll ist21. Query tables übersetzt eine Frage in eine SQL Abfrage auf strukturierte Daten22. Extract data zieht strukturierte Informationen nach einem Schema, das der Kunde vorgibt23.
Datenquellen und Kanäle
Dust nennt mehr als 70 Konnektoren, darunter Slack, Notion, Google Drive, GitHub, Salesforce und Zendesk24. Über MCP Server greifen Agenten auf Drittsysteme wie Slack, Salesforce, Gmail und HubSpot zu und handeln dort25. Verbindungen gleichen sich selbst ab, Änderungen erscheinen meist binnen weniger Minuten26. Für einen Betreiber wichtig: Administratoren können sehr fein steuern, was synchronisiert wird, bis hinunter zu einzelnen Slack Kanälen, Ordnern in Google Drive oder Seiten in Notion27. Öffentliche Websites liest ein eigener Crawler ein28, statische Dokumente und Tabellen landen per Upload oder API in Ordnern29, und eigene Verbindungen baut man mit der Dust API oder vorbereiteten Skripten30.
Bei den Kanälen geht Dust dorthin, wo die Teams ohnehin arbeiten31. Agenten lassen sich in Slack aus Kanälen, Threads und Direktnachrichten aufrufen32, ebenso aus Microsoft Teams33 und aus Zendesk34. Eine Erweiterung für Chrome, Firefox und andere Chromium Browser zeigt Agenten in einer Seitenleiste mit dem aktuellen Tab als Kontext35. Über den Dust MCP Server nutzen IDEs und KI Assistenten die Plattform36. Make, n8n und Power Automate können Agenten aus ihren Abläufen starten37,38,39, und in Google Sheets arbeiten Agenten direkt in der Tabelle40. Zeitgesteuert oder auf Ereignisse aus GitHub, Jira, Linear, Zendesk, Fathom oder einem eigenen Webhook laufen Agenten auch ohne ein zusätzliches Werkzeug41.
Protokolle für die Aufsicht
Hier liegt der Kern dessen, was Dust für einen Betreiber interessant macht. Sicherheits- und Compliance-Teams erhalten über die Audit Logs eine fälschungssichere Chronik aller wichtigen Handlungen42. Sie unterscheiden ausdrücklich zwischen Aktionen menschlicher Nutzer und Aktionen von KI Agenten5. Die Protokolle lassen sich fortlaufend an ein SIEM übertragen, etwa an Datadog, Splunk, AWS S3, GCP GCS oder einen beliebigen HTTPS Endpunkt6. In der Oberfläche gibt es Volltextsuche, Filter nach Zeitraum und Export als CSV7. Selbst das Öffnen der Protokollansicht wird als eigenes Ereignis protokolliert43.
Zugriff auf diese Protokolle haben Admins und Mitglieder von Gruppen, denen das Recht für Sicherheitsfunktionen gewährt wurde44. Die wesentliche Einschränkung nennt Dust selbst: Audit Logs gibt es nur für Workspaces im Enterprise Tarif4. Für eine dokumentierte Trennung von Mensch und Agent ist demnach der Enterprise Vertrag einzuplanen.
Rollen und Rechte
Dust arbeitet mit drei Rollen im Workspace und einer Reihe feiner Berechtigungen45. Admins haben vollen Zugriff auf die Verwaltung46. Manager sind Administratoren mit übertragenen Aufgaben47, die für ausgewählte Gruppen Mitglieder, Kreditgrenzen und Anfragen nach Guthaben verwalten48. Abrechnung und Sicherheit erhalten Manager standardmäßig nicht49, und die Rolle allein öffnet weder Sicherheitseinstellungen noch Protokolle50. Mitglieder haben von Haus aus keine Verwaltungsrechte51. Auf der Sicherheitsseite spricht Dust von den Rollen Nutzer, Builder und Admin52.
Rechte vergibt Dust an Gruppen und nie direkt an einzelne Personen2, und sie addieren sich über alle Gruppen, denen jemand angehört3. Gruppen kommen entweder per SCIM aus dem Identitätsanbieter53 oder werden in Dust angelegt54. Zwei Ebenen regeln die Rechte: Was ein Agent lesen darf, und wer ihn nutzen darf1. Die Startseite nennt dazu über SCIM abgeglichene Gruppen, Ausnahmen nur mit Zustimmung eines Admins, keine Ausweitung von Rechten und Audit Logs55. Für vertrauliche Daten gibt es private Bereiche mit Zugriff nach Rolle56.
Single Sign on mit dem eigenen Identitätsanbieter57 und die automatische Anlage und Entfernung von Nutzern58 gehören dazu. Im Business Tarif ist SSO mit Okta, Entra ID und Jumpcloud enthalten59. Ob ein Mensch bestätigen muss, bevor ein Agent handelt, lassen die geprüften Seiten offen.
Schlüssel für die API
Wer Dust per API anbindet, legt Schlüssel im Bereich Admin unter Developers an60. Ein neuer Schlüssel bleibt nur zehn Minuten sichtbar61. Schlüssel nur zum Lesen dürfen Gespräche beginnen sowie Agenten und Datenquellen lesen62, und Schlüssel mit Schreibrechten werden auf bestimmte Spaces beschränkt63. Eine monatliche Obergrenze ist möglich64, und ein Schlüssel, der sie erreicht, wird bis zu einer Anhebung abgewiesen65. Nachträglich lässt sich nur diese Obergrenze ändern66, für einen anderen Umfang braucht es einen neuen Schlüssel67, und ein Widerruf ist endgültig68. Für einen Betreiber ist diese Strenge hilfreich, weil jeder Zugang einen festen, dokumentierbaren Zuschnitt hat.
Sicherheit und Datenhaltung
Dust ist nach SOC 2 Typ II zertifiziert69, nach eigener Aussage DSGVO konform und unterstützt Kunden bei HIPAA70. AES 256 schützt ruhende Daten, TLS die Übertragung71. Für das Training von Modellen werden Kundendaten nie verwendet72, und Drittanbieter von Modellen speichern keine Daten73. Die Datenschutzerklärung untersagt den Anbietern der Basismodelle, also OpenAI, Anthropic, Mistral, Google und Fireworks, jede Nutzung von Kunden oder Personendaten für ihr Training74. Diese Anbieter wenden eine Politik ohne Datenspeicherung an, sodass Kundeninhalte nicht zur Durchsicht durch Menschen protokolliert werden75. Mit seinen Dienstleistern strebt Dust Verträge zur Auftragsverarbeitung an76.
Von ISO 27001 ist bei Dust nichts zu lesen. Bei Dust fehlt jeder Hinweis auf den EU AI Act. Das Trust Center zeigte beim Abruf nur seinen Titel77.
Betreiber in Deutschland müssen auf die Wahl der Region achten. Dust bietet Datenresidenz in den USA oder der EU78 und das Hosting in der EU oder den USA, um regulatorische Anforderungen zu erfüllen79. Möglich sind dedizierter Betrieb für einen Kunden und eigene Aufbewahrungsregeln80,81. Im Enterprise Tarif stecken Datenresidenz in den USA und der EU sowie der dedizierte Betrieb82. Welche Daten aus jeder Quelle in Dust gelangen, bestimmt der Kunde selbst83.
Preise und Tarife
Dust veröffentlicht seine Preise in Euro ohne Mehrwertsteuer84. Der Platz Pro kostet 24 Euro85 und bringt 8.000 Credits pro Platz und Monat86. Der Platz Max kostet 120 Euro87 mit 40.000 Credits88. Jahreszahler erhalten nach der Preisseite einen Nachlass von 20 Prozent89. Der kostenlose Einstieg im Business Tarif umfasst 500 Credits für die gesamte Laufzeit90 und ist auf fünf Mitglieder begrenzt91. Diese freien Credits sind eine einmalige Zuteilung ohne Erneuerung92, und jedes Mitglied kann einen freien Platz nur einmal erhalten93.
Der Business Tarif ist für Teams bis 100 Personen gedacht94. Im Enterprise Tarif gibt es Pro oder Max Plätze nur jährlich95, alternativ ein Modell mit einem einzigen Platztyp und einem gemeinsamen Guthaben96. Enterprise bringt eigene Vertragsbedingungen mit MSA und Auftragsverarbeitungsvertrag97, unbegrenzte Konnektoren und MCP Server98 und bevorzugten Support mit SLA99. Erreicht ein Mitglied seine Kreditgrenze, kann es keine Nachrichten mehr senden100. Planen Sie die Grenzen so, dass ein Agent in einem kritischen Ablauf nicht mitten im Monat stillsteht.
Sitzplätze und Zuständigkeiten
Rollen und Sitzplatztypen sind bei Dust zwei getrennte Dinge: Ein Admin kann einen freien Platz haben und ein Mitglied einen Platz Pro101. Mitglieder ohne zugewiesenen Platz sehen den Workspace, können aber weder Nachrichten schreiben noch mit Agenten arbeiten102. Wer von Free auf Pro oder Max wechselt, erhält das volle Guthaben sofort103. Für Schlüssel aus älteren Tarifen gilt die Obergrenze in Dollar statt in Credits104. Für einen Betreiber heißt das, dass die Frage, wer Agenten nutzen darf, an zwei Stellen beantwortet wird, bei der Rolle und beim Platz. Beides sollte in Ihrem Rechtekonzept zusammengeführt werden.
Dust bietet außerdem programmatische Wege. Über die Dust API bauen Entwickler auf der Plattform auf105, eine GitHub Action schickt Daten an Dust106, und ein Knoten für n8n bindet Dust Agenten in dortige Abläufe ein107. Personenbezogene Daten speichert Dust nach der Datenschutzerklärung im Einklang mit dem geltenden Datenschutzrecht108.
Einführung
Dust bietet Self Service Tarife für Teams und ein Gespräch über eine Bereitstellung mit Governance und Support für Unternehmen109. Auf den geprüften Seiten fehlen sowohl ein Beraterteam für den ersten Agenten in Ihren Prozessen als auch ein Zeitrahmen bis zum Produktivbetrieb. Die Startseite spricht von KI Operatoren in den Fachbereichen, die mit Dust die Arbeit ihrer Unternehmen umbauen110. Das Modell setzt also auf Menschen in Ihrem Haus, die selbst Agenten bauen.
Ein Hinweis zur Transparenz des Codes: Die Startseite verlinkt ein Repository auf GitHub111, das beim Abruf jedoch einen Fehler 404 lieferte, sodass der Code der Kernplattform nicht geprüft werden konnte112. Öffentlich ist dagegen die offizielle Kommandozeile für Dust113.
Was ein Betreiber bei Dust selbst regeln sollte
Dust gibt Ihnen viele Stellschrauben, und gerade deshalb lohnt sich ein schriftliches Konzept. Beginnen Sie mit der Frage, welche Daten überhaupt synchronisiert werden. Weil Administratoren die Auswahl bis auf einzelne Kanäle, Ordner und Seiten eingrenzen können27, sollten Sie mit einer kleinen, geprüften Auswahl starten und sie nur nach Bedarf erweitern. Für besonders sensible Inhalte bieten sich private Bereiche an, deren Zugriff an Rollen hängt56.
Der zweite Punkt sind Gruppen. Weil Rechte sich über alle Gruppen einer Person addieren3, kann eine unbedachte Mitgliedschaft mehr Zugang öffnen als gewollt. Pflegen Sie Gruppen deshalb möglichst über SCIM aus Ihrem Identitätsanbieter53, damit Ein und Austritte automatisch nachgezogen werden.
Der dritte Punkt sind Kosten und Verfügbarkeit. Kreditgrenzen für Mitglieder100 und Obergrenzen für API Schlüssel65 schützen das Budget, können aber einen Ablauf stoppen. Legen Sie für Agenten in wichtigen Prozessen fest, wer Grenzen anheben darf und wie schnell das geschehen muss. Zuletzt gehört dazu, im Enterprise Tarif die Audit Logs an das SIEM anzubinden und eine von der Rechtsabteilung bestätigte Aufbewahrungsfrist zu setzen6.
Für wen Dust passt
Dust nennt Beispiele wie Agenten, die Supportfragen beantworten oder SQL aus Unternehmensdaten erzeugen114. Zu den zitierten Kunden gehören Clay, dessen Leiter für GTM Engineering Dust die wirkungsvollste Software seit der Gründung nennt115, und Assembled116. Dust passt zu einem Betreiber mit technisch versierten Fachteams, der Wert auf EU Hosting und auf Protokolle legt, die Menschen und Agenten trennen78,5.
Entwicklerbetrieb und Unterstützung beim Einstieg
Bei der Protokollierung ist Dust stark42,5, und das zählt für jeden Betreiber. Den ersten Platz hält Nexus, weil es neben Protokollen und Rechten117 auch den Aufbau übernimmt. Erfahrene Berater tragen das Projekt, und abgerechnet wird je automatisierter Rolle; der erste Agent steht nach 4 Wochen118,119. Nexus bringt zudem ISO 27001 und ISO 42001 mit118,119, während ISO 27001 bei Dust nicht genannt ist. Wer Dust wählt, sollte den Enterprise Tarif für die Protokolle einplanen4 und eigene Leute für den Bau der Agenten bereitstellen.
Nexus hat die Angaben zu Preislogik, Projektablauf, Team und dem neuen SOC 2 Type 2 Bericht am 8. November 2026 bestätigt118. Diese Unternehmensbestätigung ist kein eigener Produkttest und keine Prüfung des Berichts.
Was Käufer prüfen sollten
Wir werten datierte Anbieterunterlagen aus und prüfen, auf welches Produkt und welchen Tarif sich eine Aussage bezieht. Wir trennen diese Angaben von unseren Schlussfolgerungen und offenen Fragen. Direkt von Unternehmen erhaltene Auskünfte kennzeichnen wir gesondert. Wir haben die Produkte nicht selbst getestet; aus einer Beschreibung allein folgt noch nicht, wie Ihr Agent im Betrieb arbeitet.
Die Aufgabe
Teilweise dokumentiert
Dust trennt, worauf ein Agent zugreifen darf und wer den Agenten benutzen darf.1Die Aussage steht in Anbieterunterlagen mit Prüfdatum 8. November 2026. Wir haben die Funktion nicht selbst getestet.
Belege
Stehen Nutzerkreis, erreichbare Daten und erlaubte Aktionen getrennt in Ihrer Aufgabenbeschreibung?
Schreiben Sie Zweck, Nutzer, Betroffene, Datenquellen und erlaubte Aktionen auf. Ergänzen Sie, was ausgeschlossen bleibt und welche Fragen noch offen sind.
Wer übernimmt?
Teilweise dokumentiert
Dust vergibt Rechte über Gruppen. Die Rechte aus mehreren Mitgliedschaften addieren sich.2,3Die Aussage steht in Anbieterunterlagen mit Prüfdatum 8. November 2026. Wir haben die Funktion nicht selbst getestet.
Belege
Wer bemerkt, wenn eine weitere Gruppe jemandem wieder Zugriff gibt, den Sie gerade eingeschränkt hatten?
Benennen Sie die Zuständigen und ihre Vertretung. Halten Sie fest, wer entscheiden darf, was der Anbieter liefert und wie die Übergabe läuft.
Was bleibt nachvollziehbar?
Dokumentiert
Dust dokumentiert getrennt erkennbare Aktionen von Menschen und Agenten, CSV-Exporte und fortlaufende Übertragung von Protokollen.5,6,7Die Aussage steht in Anbieterunterlagen mit Prüfdatum 8. November 2026. Wir haben die Funktion nicht selbst getestet.
Belege
Die geprüfte Dokumentation stellt Prüfprotokolle nur für den Enterprise-Tarif bereit.4
Verlangen Sie einen Beispielexport mit Fallkennung, Version, beteiligten Konten, Zustimmung und Ergebnis. Klären Sie Zugriff und Aufbewahrung.
Wann greift ein Mensch ein?
Nicht belegt
Wie hält Ihr Dust-Agent vor der geplanten Aktion an, und wie stellen Sie sicher, dass bei Ablehnung nichts in der anderen Anwendung passiert?Die geprüften Unterlagen beantworten diese Frage für Ihren Einsatz noch nicht vollständig.
Belege
Lassen Sie Zustimmung, Ablehnung, fehlende Antwort und nachträglich geänderte Eingaben vorführen. Prüfen Sie jeweils auch die empfangende Anwendung.
Was passiert bei Änderungen?
Teilweise dokumentiert
Dust beschreibt, dass Teams Agenten aufbauen und anpassen können.8Die Aussage steht in Anbieterunterlagen mit Prüfdatum 8. November 2026. Wir haben die Funktion nicht selbst getestet.
Belege
Wer darf Änderungen veröffentlichen, und wer prüft anschließend die betroffenen Freigaberegeln erneut?
Dokumentieren Sie Änderung, Folgen, zuständigen Prüfer und wiederholte Testfälle. Vereinbaren Sie, wer freigibt und wie weitere Aktionen angehalten werden.
Quellen
Das Berechtigungsmodell von Dust trennt, worauf Agenten zugreifen können, davon, wer sie nutzen darf. dust.tt, geprüft am 8. November 2026.
Homepage says teams get flexibility to build and adapt agents with enterprise security and control. dust.tt, geprüft am 8. November 2026.
Die Datenschutzerklärung nennt als verantwortliche Einheit Permutation Labs in Paris, Frankreich. dust.tt/privacy, geprüft am 8. November 2026.
Der Titel der Startseite beschreibt Dust als Multiplayer-KI für die Zusammenarbeit von Mensch und Agent. dust.tt, geprüft am 8. November 2026.
Die Startseite sagt, Dust verbinde Unternehmenswissen, Tools und Teams, damit Agenten über echte Workflows hinweg laufen können. dust.tt, geprüft am 8. November 2026.
Die Startseite behauptet, Dust werde von 3,000+ globalen Organisationen genutzt (Herstellerangabe). dust.tt, geprüft am 8. November 2026.
Dust verbindet sich mit mehr als 70 Konnektoren, darunter Slack, Notion, Google Drive, GitHub, Salesforce und Zendesk. dust.tt, geprüft am 8. November 2026.
Die Startseite führt SCIM-synchronisierte Gruppen, Überschreibungen mit Admin-Freigabe, null Rechteausweitung und Audit-Logs auf. dust.tt, geprüft am 8. November 2026.
Private Spaces beschränken den Zugriff auf sensible Daten nach Rolle. dust.tt/security, geprüft am 8. November 2026.
Dust bietet Single Sign-on mit dem Identitätsanbieter des Kunden. dust.tt, geprüft am 8. November 2026.
Dust bietet automatisierte Bereitstellung und Entfernung von Nutzern. dust.tt, geprüft am 8. November 2026.
Der Business-Tarif enthält einen Workspace für Teamzusammenarbeit und SSO mit Okta, Entra ID und Jumpcloud. dust.tt/pricing, geprüft am 8. November 2026.
Um den Zugriffsbereich oder die Spaces eines Schlüssels zu ändern, muss ein neuer Schlüssel erstellt und der alte widerrufen werden. docs.dust.tt/docs/user-documentation/admins/api-keys, geprüft am 8. November 2026.
Die Startseite führt die Zertifizierung SOC 2 Type II auf. dust.tt, geprüft am 8. November 2026.
Die Sicherheitsseite sagt, Dust sei GDPR-konform und nach SOC 2 Type II zertifiziert und ermögliche HIPAA-Konformität. dust.tt/security, geprüft am 8. November 2026.
Kundendaten sind im Ruhezustand mit AES-256 und bei der Übertragung mit TLS verschlüsselt. dust.tt/security, geprüft am 8. November 2026.
Die Sicherheitsseite sagt, Kundendaten würden nie zum Training von Modellen verwendet. dust.tt/security, geprüft am 8. November 2026.
Modellanbieter von Drittanbietern speichern keine Daten (Zero Data Retention). dust.tt/security, geprüft am 8. November 2026.
Die Datenschutzerklärung sagt, Anbietern von Basismodellen sei es untersagt, Kunden- und personenbezogene Daten zum Modelltraining zu verwenden. dust.tt/privacy, geprüft am 8. November 2026.
Modellanbieter wenden angeblich eine Richtlinie ohne Datenspeicherung an, sodass Kundeninhalte nicht für menschliche Prüfung protokolliert werden. dust.tt/privacy, geprüft am 8. November 2026.
Die Datenschutzerklärung sagt, Dust strebe Auftragsverarbeitungsverträge mit seinen Dienstleistern an. dust.tt/privacy, geprüft am 8. November 2026.
Die Trust-Center-Seite lädt in der gespeicherten Kopie nur ihren Titel. trust.dust.com, geprüft am 8. November 2026.
Dust bietet Datenresidenz in den USA oder der EU. dust.tt, geprüft am 8. November 2026.
Regionales Hosting in der EU oder den USA wird angeboten, um regulatorische Anforderungen zu erfüllen. dust.tt/security, geprüft am 8. November 2026.
Dust bietet einen dedizierten Single-Tenant-Einsatz. dust.tt, geprüft am 8. November 2026.
Die Startseite führt individuelle Richtlinien zur Datenaufbewahrung auf. dust.tt, geprüft am 8. November 2026.
Der Enterprise-Tarif enthält Datenresidenz in den USA und der EU sowie Single-Tenant-Einsatz. dust.tt/pricing, geprüft am 8. November 2026.
Kunden wählen, welche Daten Dust aus jeder Quelle aufnimmt. dust.tt/security, geprüft am 8. November 2026.
Preise ohne MwSt.. dust.tt/pricing, geprüft am 8. November 2026.
Der Pro-Tarif ist mit 24€ aufgeführt, ohne MwSt.. dust.tt/pricing, geprüft am 8. November 2026.
Der Pro Seat ist mit 24€ und 8,000 Credits pro Seat und Monat aufgeführt. dust.tt/pricing, geprüft am 8. November 2026.
Der Max-Tarif ist mit 120€ aufgeführt, ohne MwSt.. dust.tt/pricing, geprüft am 8. November 2026.
Der Max Seat ist mit 120€ und 40,000 Credits pro Seat und Monat aufgeführt. dust.tt/pricing, geprüft am 8. November 2026.
Jährliche Abrechnung wird mit 20 % Ersparnis gezeigt. dust.tt/pricing, geprüft am 8. November 2026.
Die Free-Stufe des Business-Tarifs enthält 500 Credits auf Lebenszeit. dust.tt/pricing, geprüft am 8. November 2026.
Eine GitHub Action sendet Daten an Dust. github.com/dust-tt, geprüft am 8. November 2026.
Ein n8n-Node lässt Menschen Dust Agenten nutzen. github.com/dust-tt, geprüft am 8. November 2026.
Die Datenschutzerklärung sagt, personenbezogene Daten würden im Einklang mit geltenden Datenschutzgesetzen gespeichert. dust.tt/privacy, geprüft am 8. November 2026.
Die Preisseite positioniert Self-Serve-Tarife für Teams sowie Enterprise-Einsatz, Governance und Support. dust.tt/pricing, geprüft am 8. November 2026.
Die Startseite sagt, AI Operators in allen Abteilungen nutzten Dust, um die Arbeitsweise ihrer Unternehmen neu zu verdrahten. dust.tt, geprüft am 8. November 2026.
Die Startseite von Dust verlinkt auf ein GitHub-Repository unter github.com/dust-tt/dust. dust.tt, geprüft am 8. November 2026.
Das Repository der Dust-Kernplattform unter github.com/dust-tt/dust lieferte bei der Prüfung HTTP 404, daher wurde sein Code nicht geprüft. github.com/dust-tt/dust, geprüft am 8. November 2026.
Die GitHub-Organisation von Dust führt die offizielle Dust CLI als öffentliches Repository auf. github.com/dust-tt, geprüft am 8. November 2026.
Kundenzitat der GTM-Engineering-Leitung von Clay: Dust sei die wirkungsvollste Software, die sie eingeführt hätten. dust.tt, geprüft am 8. November 2026.
Kundenzitat des CEO von Assembled: Das Unternehmen habe auf Dust gesetzt, weil das Team außergewöhnlich gewesen sei. dust.tt, geprüft am 8. November 2026.